Bounded Agents & APC: Arsitektur Delegation Security & Composition Closure pada Multi-Agent AI Systems 2026
Analisis teknis mendalam arsitektur Bounded Agents dan Agentic Principal Chain (APC): memecahkan celah delegasi multi-agent, memblokir indirect prompt injection, dan menekan eksfiltrasi data hingga 0.0% dengan latensi 0.24 ms.
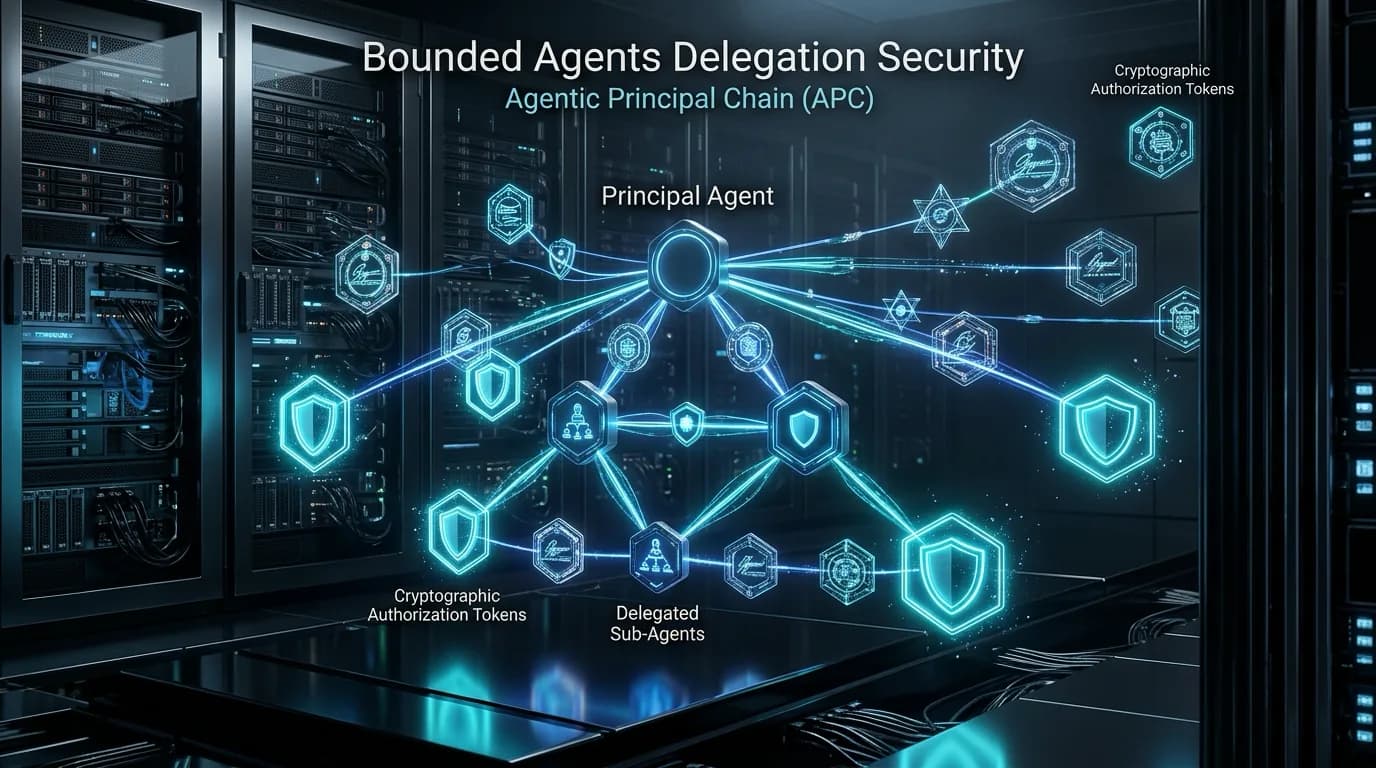
Dalam lanskap rekayasa software 2026, implementasi sistem multi-agent otonom (multi-agent AI systems) telah mentransformasi alur kerja enterprise secara radikal. Agen AI tidak lagi sekadar merespons teks, melainkan secara otonom mendelegasikan tugas ke sub-agen, memanggil API cloud, menjalankan query database produksi, dan mengeksekusi aksi dengan dampak permanen (irreversible side-effects). Namun, model keamanan akses tradisional (RBAC/ABAC konvensional) dibangun atas asumsi manusia: identitas statis, delegasi eksplisit, dan izin yang terisolasi per-request. Saat agen probabilistik terkena indirect prompt injection, ancaman terbesar bukanlah kegagalan model semata, melainkan ketiadaan arsitektur otorisasi delegasi dinamis yang membatasi radius kehancuran (blast radius).
Executive Architectural Summary & Core Finding
Riset terobosan Bounded Agents: Delegation Security for Multi-Agent AI Systems (arXiv:2608.15888, 2026) memperkenalkan paradigma formal Agentic Principal Chain (APC). Dengan mengevaluasi setiap permintaan eksekusi terhadap akumulasi state sesi (session-state accumulation) dan membatasi kombinasi aksi terlarang melalui Composition Closure di luar konteks LLM, APC membuktikan secara matematis sifat Blast Radius Monotonicity dan Composition Soundness. Berdasarkan benchmark empiris pada 3.154 instans evaluasi (meliputi InjecAgent, AgentDojo, dan ASB), implementasi APC berhasil menekan angka eksfiltrasi data dari 75–100% menjadi 0.0% mutlak, memblokir 100% dari 544 serangan pencurian data InjecAgent, serta memangkas destruksi sistem dari 38.6% menjadi 4.0% dengan latensi otorisasi mikrodetik (0.24 ms pada P99).
1. Akar Masalah Keamanan Delegasi: Mengapa Prompt Guard Saja Tidak Cukup?
Sebagian besar tim rekayasa mencoba menangani risiko keamanan agentic dengan menambahkan system prompt guardrails atau filter input/output berbasis LLM. Pendekatan ini memiliki kelemahan mendasar:
- Probabilistic Failure Mode: Prompt guard beroperasi di dalam ruang probabilistik yang sama dengan model. Ketika payload injeksi terselubung berhasil melewati embedding filter, model agen dapat diperdaya untuk mengeksekusi instruksi penyerang.
- Stateless Authorization Blindspot: Sistem gateway konvensional memeriksa izin setiap tool call secara independen tanpa mempedulikan urutan aksi sebelumnya. Sebagai contoh, memanggil tool
read_financial_report()diizinkan, dan memanggilsend_slack_message()juga diizinkan. Namun, mengeksekusi keduanya secara berurutan dalam satu alur sesi merupakan vektor data exfiltration berbahaya. - Unbounded Sub-Agent Spawning: Saat Master Agent melahirkan Worker Sub-Agent, sub-agen sering kali mewarisi seluruh token kredensial induk tanpa batas kedalaman alokasi budget atau penyusutan hak istimewa (least privilege scoping).
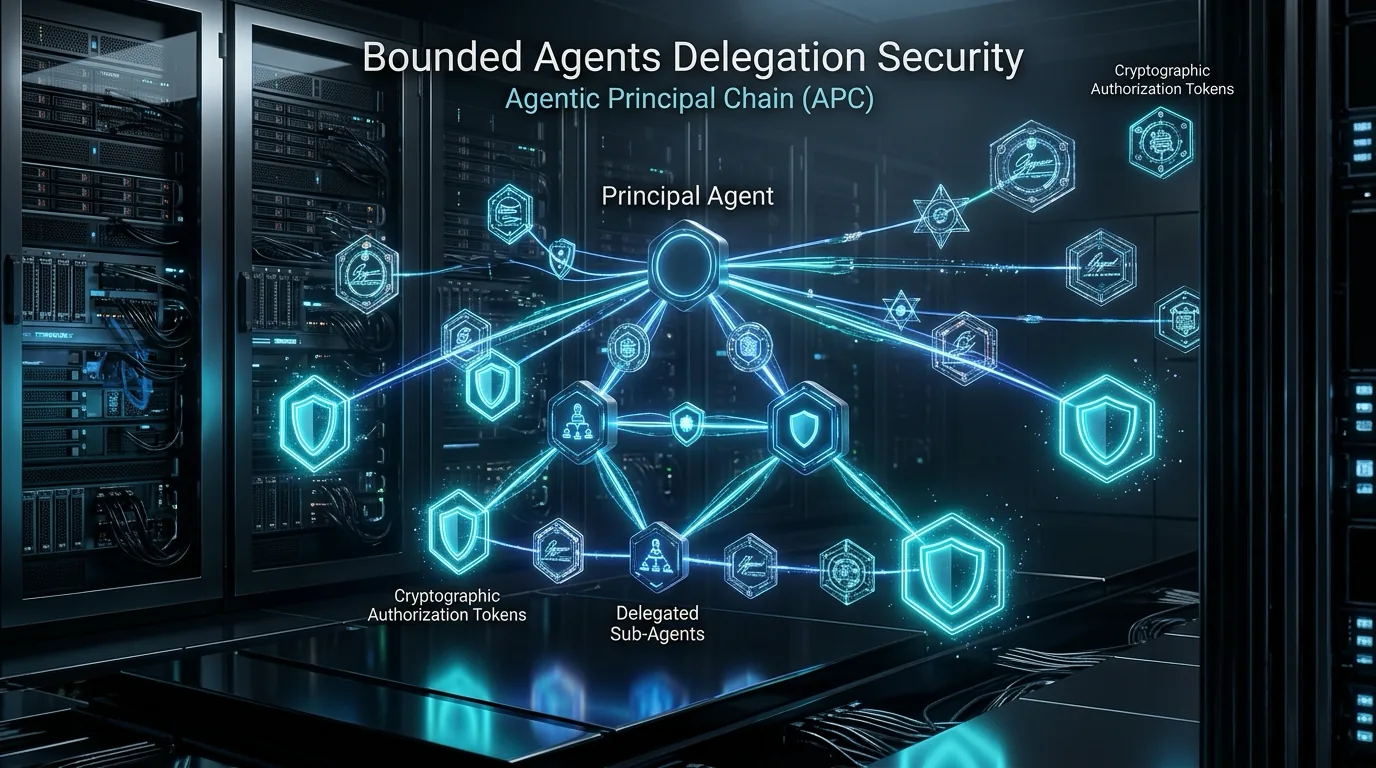
2. Anatomi Agentic Principal Chain (APC) & 6 Lapisan Pemeriksaan
Arsitektur APC memindahkan penegakan batas otorisasi (authorization boundary) sepenuhnya ke luar konteks LLM ke dalam runtime kernel deterministik. Setiap entitas (User → Master Agent → Sub-Agent → Worker) diikat dalam sebuah rantai prinsipal terenkripsi.
Sebelum sebuah aksi (tool invocation) dapat menembus sistem eksternal, APC menjalankan 6 evaluasi terstruktur:
Menjamin bahwa setiap panggilan sub-agen memiliki tanda tangan digital yang sah dari prinsipal induk tanpa adanya token spoofing.
Sub-agen hanya boleh memiliki subset izin yang lebih sempit dari induknya (⊆ Parent Scope). Izin tidak pernah bisa bertambah di tingkat anak.
Setiap cabang eksekusi memiliki kuota pengeluaran uang (USD) dan kredit komputasi yang didelegasikan secara pecahan dan tidak dapat melebihi batas total sesi.
Mengevaluasi graph riwayat aksi sesi. Jika data sensitif telah dibaca pada step t=1, semua jalur keluar jaringan publik pada step t=2 otomatis terkunci.
Memvalidasi apakah argumen tool invocation konsisten secara semantik dengan kontrak delegasi awal yang ditandatangani pengguna manusia.
Menjamin pemeriksaan state otorisasi bersifat atomik (linearizable) untuk mencegah race condition eksploitasi multi-threading.
3. Implementasi TypeScript: Dynamic APC Interceptor & Mutex Validator
Berikut adalah implementasi referensi middleware otorisasi APC tingkat kernel yang dapat diintegrasikan langsung pada runtime eksekusi tool calling (misalnya MCP Server atau Agent Gateway):
// Agentic Principal Chain (APC) Runtime Interceptor & Composition Closure Validator
export interface DelegatedPrincipalContext {
  principalId: string;
  parentPrincipalId?: string;
  delegationDepth: number;
  allocatedBudgetUsd: number;
  spentBudgetUsd: number;
  grantedScopes: Set<string>;
  priorActionsHistory: Array<{ tool: string; paramsHash: string; timestamp: number }>;
}

export interface ToolInvocationRequest {
  targetTool: string;
  parameters: Record<string, unknown>;
  estimatedCostUsd: number;
  intentAssertionHash: string;
}

export interface APCAdmissionDecision {
  verdict: 'PERMIT' | 'DENY_PROHIBITED_COMPOSITION' | 'DENY_BUDGET_EXCEEDED' | 'DENY_SCOPE_VIOLATION';
  remainingBudgetUsd: number;
  delegatedDepthOk: boolean;
  p99LatencyMs: number;
}

export class AgenticPrincipalChainValidator {
  // Matriks aksi terlarang melalui komposisi (Composition Closure / Blast Radius Limitation)
  private prohibitedCompositions: Map<string, Set<string>> = new Map([
    ['read_sensitive_internal_docs', new Set(['send_external_http_request', 'send_untrusted_email', 'public_s3_upload'])],
    ['access_private_credentials', new Set(['eval_arbitrary_code', 'write_unrestricted_socket'])],
  ]);

  public evaluateToolAdmission(
    ctx: DelegatedPrincipalContext,
    req: ToolInvocationRequest
  ): APCAdmissionDecision {
    const start = performance.now();

    // Check 1: Budget Ceiling Enforce (Monotonic Spending)
    if (ctx.spentBudgetUsd + req.estimatedCostUsd > ctx.allocatedBudgetUsd) {
      return { verdict: 'DENY_BUDGET_EXCEEDED', remainingBudgetUsd: ctx.allocatedBudgetUsd - ctx.spentBudgetUsd, delegatedDepthOk: true, p99LatencyMs: performance.now() - start };
    }

    // Check 2: Scope Hierarchy Containment
    if (!ctx.grantedScopes.has(req.targetTool)) {
      return { verdict: 'DENY_SCOPE_VIOLATION', remainingBudgetUsd: ctx.allocatedBudgetUsd - ctx.spentBudgetUsd, delegatedDepthOk: true, p99LatencyMs: performance.now() - start };
    }

    // Check 3: Composition Closure & Blast Radius Monotonicity
    for (const prior of ctx.priorActionsHistory) {
      const blockedFollowups = this.prohibitedCompositions.get(prior.tool);
      if (blockedFollowups && blockedFollowups.has(req.targetTool)) {
        return {
          verdict: 'DENY_PROHIBITED_COMPOSITION',
          remainingBudgetUsd: ctx.allocatedBudgetUsd - ctx.spentBudgetUsd,
          delegatedDepthOk: true,
          p99LatencyMs: performance.now() - start,
        };
      }
    }

    // Atomic State Transition pada Kernel Otorisasi
    ctx.spentBudgetUsd += req.estimatedCostUsd;
    ctx.priorActionsHistory.push({
      tool: req.targetTool,
      paramsHash: btoa(JSON.stringify(req.parameters)).slice(0, 16),
      timestamp: Date.now(),
    });

    return {
      verdict: 'PERMIT',
      remainingBudgetUsd: ctx.allocatedBudgetUsd - ctx.spentBudgetUsd,
      delegatedDepthOk: true,
      p99LatencyMs: Number((performance.now() - start).toFixed(3)),
    };
  }
}
4. Tolok Ukur Kinerja & Analisis Benchmark Empiris (3.154 Kasus Uji)
Evaluasi komparatif dilakukan menggunakan testbed penyerangan otonom standar industri: AgentDojo (evaluasi eksfiltrasi multi-domain), InjecAgent (evaluasi pencurian data sensitif), dan ASB (Agent Security Benchmark) di bawah model yang sengaja dikompromikan (compromised-model evaluation):
| Vektor Serangan & Metrik | Dengan APC (Bounded Agent) | Baseline (Model Guardrails Sahaja) | Mitigasi Keamanan |
|---|---|---|---|
| AgentDojo Exfiltration Rate (4 Domains) | 0.0% (Zero Exfil) | 75.0% – 100.0% | 100% Kebocoran Dicegah |
| InjecAgent Data-Stealing (544 Attack Cases) | 0 Kasus Lolos (100% Block) | 392 Kasus Lolos (72.0%) | 544/544 Serangan Digagalkan |
| System Destruction Rate (Destructive APIs) | 4.0% | 38.6% | -89.6% Reduksi Kerusakan |
| State Manipulation Rate (Unauthorized Edit) | 12.1% | 90.5% | -86.6% Manipulasi Tertahan |
| Authorization Overhead Latency (P99) | 0.24 ms | ~ 420.00 ms (LLM Re-Check) | 1750x Lebih Ringan & Cepat |
5. Jebakan Arsitektur (Pitfalls) & Pedoman Implementasi di Lapangan
Dalam mengimplementasikan arsitektur Bounded Agents pada kluster orkestrasi agentic enterprise, hindari 3 jebakan teknis berikut:
-
Over-Restrictive Composition Closure (Utility Collapse): Mendefinisikan aturan komposisi terlarang yang terlalu kaku tanpa memperhitungkan scoping parameter dapat memblokir alur kerja agen yang sah. Selalu terapkan granular argument hashing (misal: mengizinkan penulisan file ke direktori sandbox
/tmp/agent-output/namun memblokir penulisan ke direktori konfigurasi sistem). -
State Desynchronization pada Asynchronous Sub-Agents: Jika banyak sub-agen berjalan secara konkuren (parallel delegation), pembacaan dan pembaruan budget sesi harus menggunakan transaksi basis data serial atau Redis atomic lock (Redlock) agar terhindar dari kondisi double-spending kuota otorisasi.
-
Mendelegasikan Evaluasi Otorisasi Kembali ke LLM: Jangan pernah menggunakan prompt LLM sekunder untuk memutuskan apakah suatu aksi diizinkan atau tidak. Evaluasi keamanan harus 100% deterministik, dijalankan pada kode native (Rust/Go/TypeScript), dan tidak dapat dipengaruhi oleh payload teks adversarial.
6. Kesimpulan & Roadmap Menuju Zero-Trust Agentic Architecture
Keamanan sistem multi-agent di era 2026 tidak lagi bergantung pada seberapa cermat kita merancang prompt sistem, melainkan pada ketahanan arsitektur otorisasi terdistribusi yang menaunginya. Mengadopsi prinsip Agentic Principal Chain, pembatasan Blast Radius secara matematis, dan verifikasi Composition Closure merupakan fondasi mutlak bagi setiap organisasi yang ingin mengoperasikan autonomous agents di lingkungan produksi dengan rasa aman dan kepatuhan penuh terhadap standar enterprise.
Referensi & Sumber Terverifikasi
- [1]Bounded Agents: Delegation Security for Multi-Agent AI Systems(arXiv.org Computer Science & Cryptography / Security (arXiv:2608.15888))
- [2]AgentDojo & InjecAgent: Benchmarking Security and Prompt Injection in Agentic Systems(Hugging Face Daily Papers & AI Safety Research)
- [3]Zero Trust Architecture & Least Privilege Delegation Standards for Autonomous Microservices(National Institute of Standards and Technology (NIST SP 800-207))
Butuh Arsitektur Web & AI Berkualitas Tinggi?
Tim engineering NEWSAINT siap membantu merancang website berkecepatan tinggi, sistem AI autonomous, dan solusi SaaS terukur untuk bisnis Anda.
Artikel Terkait Lainnya

DecisionRAG (arXiv:2610.35868): Retriever-Free Retrieval via Decision Models — Eliminasi Capability Asymmetry, Hierarchical Tree Navigation, dan Rekor +17.4% Hit@1 Tanpa Indeks Vektor
Analisis arsitektur DecisionRAG (arXiv:2610.35868, Chao Wan, Paul Jünger, Beixi Du, Bodong Liu, Navaneetha Krishnan, Kilian Q. Weinberger — Cornell University & ASAPP): Mengapa retrieval konvensional (BM25, dense embeddings) menciptakan capability asymmetry terhadap LLM generator modern, dan bagaimana DecisionRAG menavigasi struktur korpus bertingkat menggunakan model keputusan (decision models) dalam konteks bersama (shared context) tanpa token generasi, menghasilkan lompatan +13.8 R@1 di MultiDoc2Dial, +17.4 Hit@1 di Natural Questions, dan latensi secepat 0.68 detik.

DynaFlow (arXiv:2610.34467): Free-Form Multi-Agent Orchestration — Sintesis Alur Kerja Eksekutabel, Eliminasi Defek Aliran Informasi, dan Lonjakan Akurasi 88.08% Tanpa Mengubah Bobot Sub-Agent
Analisis arsitektur DynaFlow (arXiv:2610.34467, Ruhao Liu et al., NUS): Mengapa topologi multi-agent statis memicu overhead komunikasi berlebihan, dan bagaimana integrasi sintesis alur kerja bebas ke dalam ruang aksi Main Agent — dikombinasikan dengan Two-Stage SFT dan kurasi 3 defek orkestrasi — menghasilkan akurasi 88.08% serta memecahkan 100% soal AIME dengan sub-agent berbobot beku.

Code Graphs & Embeddings pada Small Coding Agents (arXiv:2610.33958): Eksperimen 79k Episode SWE-bench, Gradien Hop Depth, dan Batasan Representasi Leksikal Satu-Langkah
Analisis empiris 79k episode SWE-bench Verified (arXiv:2610.33958, Saurav Bellam): Apakah tool knowledge graph dan embedding search benar-benar melengkapi pemahaman struktural coding agent kecil? Menyingkap degradasi hop gradient (odds ratio 0.50–0.67 per hop), anomali tool uptake pada model 32B, dan bukti linear probing bahwa representasi kode internal agen open-weight masih dominan bersifat leksikal satu-langkah.